La fi del reenviament automàtic: Protegint la salut del teu correu corporatiu
Històricament, reenviar els correus d’un domini corporatiu cap a un compte gratuït de Gmail era una pràctica comuna per comoditat. Tanmateix, el panorama de la ciberseguretat ha canviat dràsticament. El que abans era una solució senzilla, avui és el motiu principal de bloquejos d’IP i pèrdua de missatges legítims.
Per què Gmail detecta el reenviament com a Spam?
No és una «decisió arbitrària» de Google; és una resposta tècnica a com funcionen els atacs de spam moderns. Aquí t’expliquem els tres motius tècnics pels quals el reenviament destrueix la teva reputació:
1. L'»Efecte Mirall» del Spam
Si reps un correu de spam a la teva bústia corporativa i el tens configurat per reenviar-se a Gmail, el nostre servidor es converteix en l’emissor d’aquest spam. Gmail no veu qui va enviar el correu originalment, només veu que el nostre servidor li està lliurant brossa de forma constant. Això embruta la IP del servidor, perjudicant no només el teu domini, sinó totes les empreses allotjades a la mateixa màquina.
2. Ruptura de la Cadena de Confiança (SPF i DKIM)
Avui dia, cada correu porta «signatures digitals» (SPF/DKIM) que asseguren que l’emissor és qui diu ser. Quan el nostre servidor reenvia el correu, actua com un intermediari que trenca aquesta signatura. Gmail rep un correu que diu ser d’un banc o d’un client, però que arriba des d’una IP no autoritzada (la nostra). Davant el dubte d’una suplantació d’identitat (Phishing), Gmail aplica polítiques de «Reject» o l’envia directament a la carpeta de correu brossa.
3. Bucles d’error i saturació
El reenviament automàtic genera processos invisibles per a l’usuari: rebots, reintents de lliurament i autorespostes. Si Gmail rebutja un correu, el nostre servidor ho torna a intentar. Aquest flux constant d’errors és interpretat pels algoritmes de Google com un atac de denegació de servei o un patró típic de botnet, cosa que acaba en un bloqueig total de la IP que pot durar dies.
La solució no és deixar d’utilitzar Gmail, sinó utilitzar-lo bé. En lloc d'»empènyer» el correu (reenviament), configurarem Gmail perquè el «reculli» (POP3). D’aquesta manera, Gmail valida l’origen correctament i la reputació del teu domini es manté intacta.
Guia de Configuració Professional (POP3 + SMTP)
Pas 1: Accés a Comptes i Importació
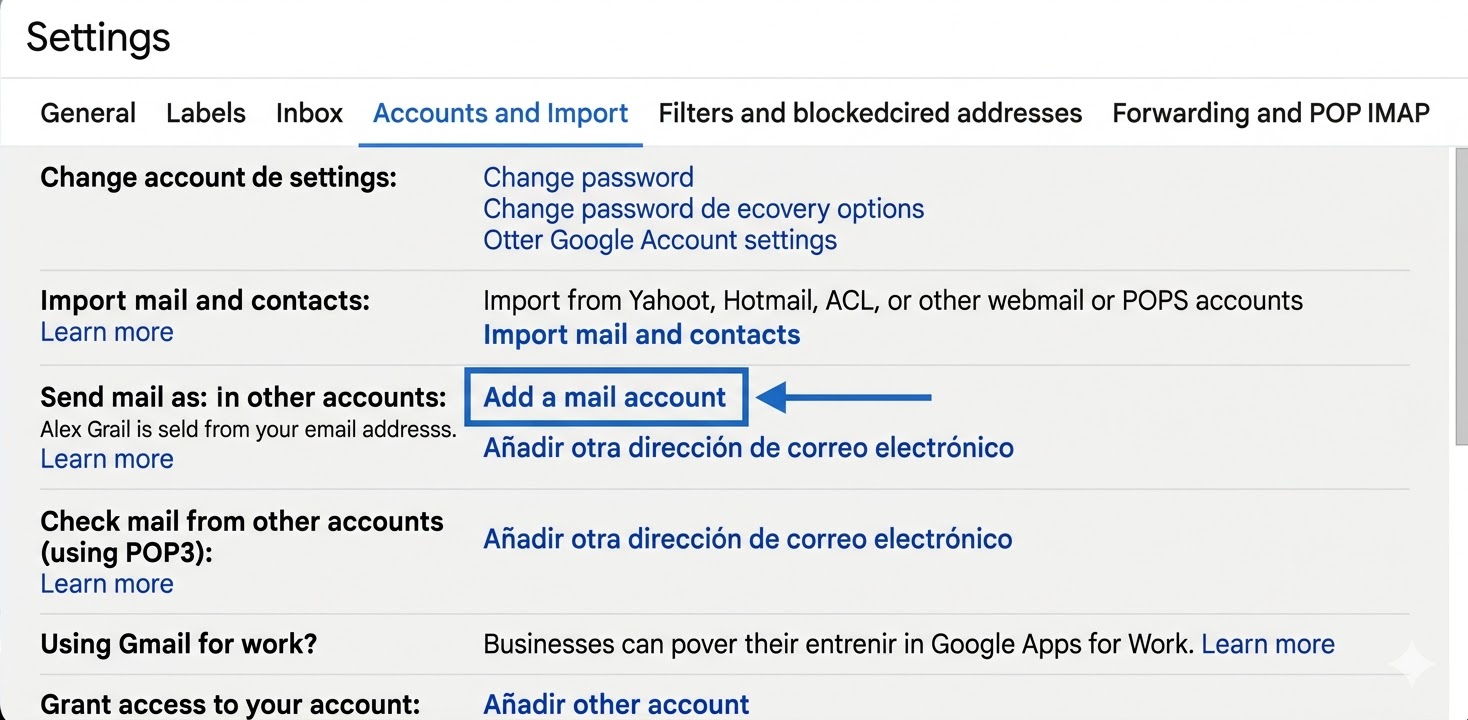
Inicia sessió a Gmail, prem la icona de la roda dentada → Mostra tota la configuració. Ves a la pestanya Comptes i importació.
Pas 2: Connexió POP3 (Rebre correus)
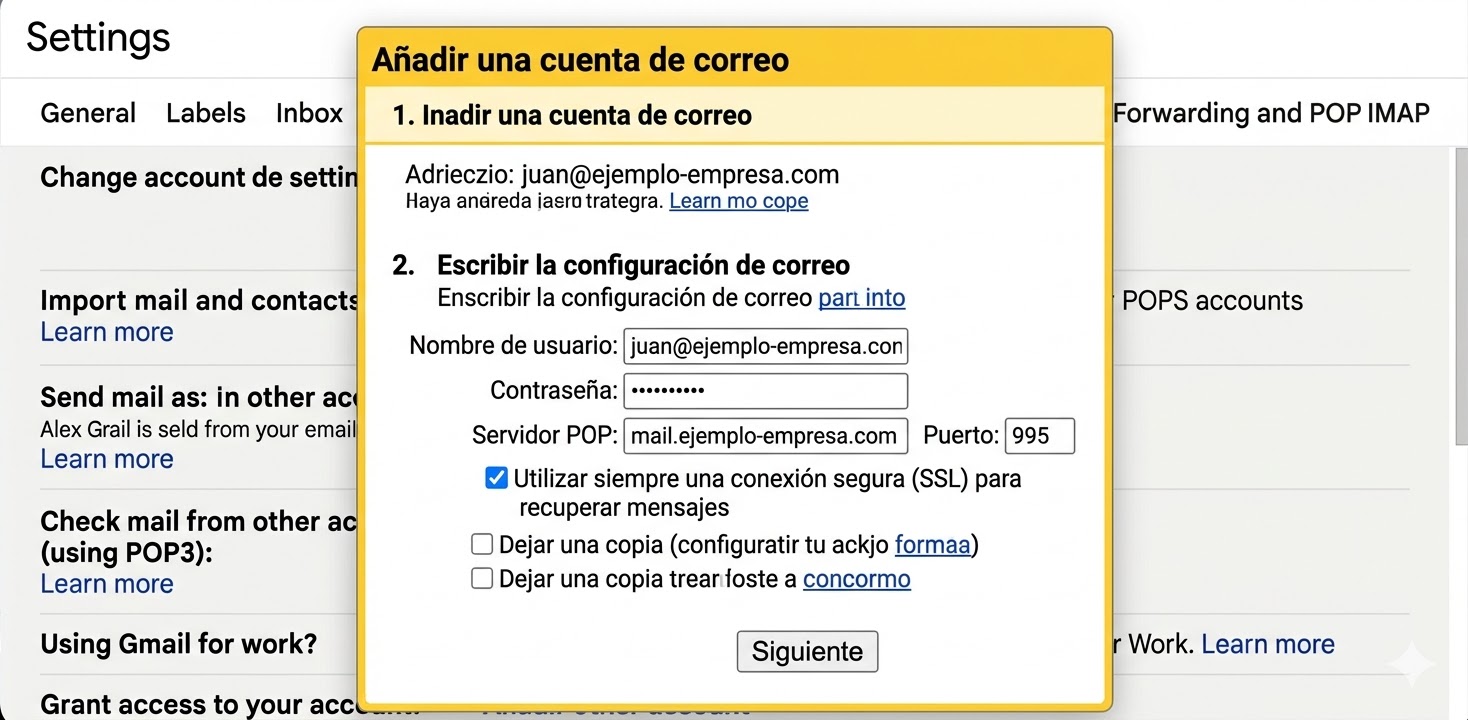
A «Consulta el correu d’altres comptes», afegeix la teva adreça corporativa. Utilitza el servidor POP3 del teu hosting (habitualment mail.elteudomini.com) i el port 995 amb SSL. Això permet que Gmail descarregui els correus de forma segura i controlada sense generar trànsit sospitós.
Pas 3: Connexió SMTP (Enviar correus)
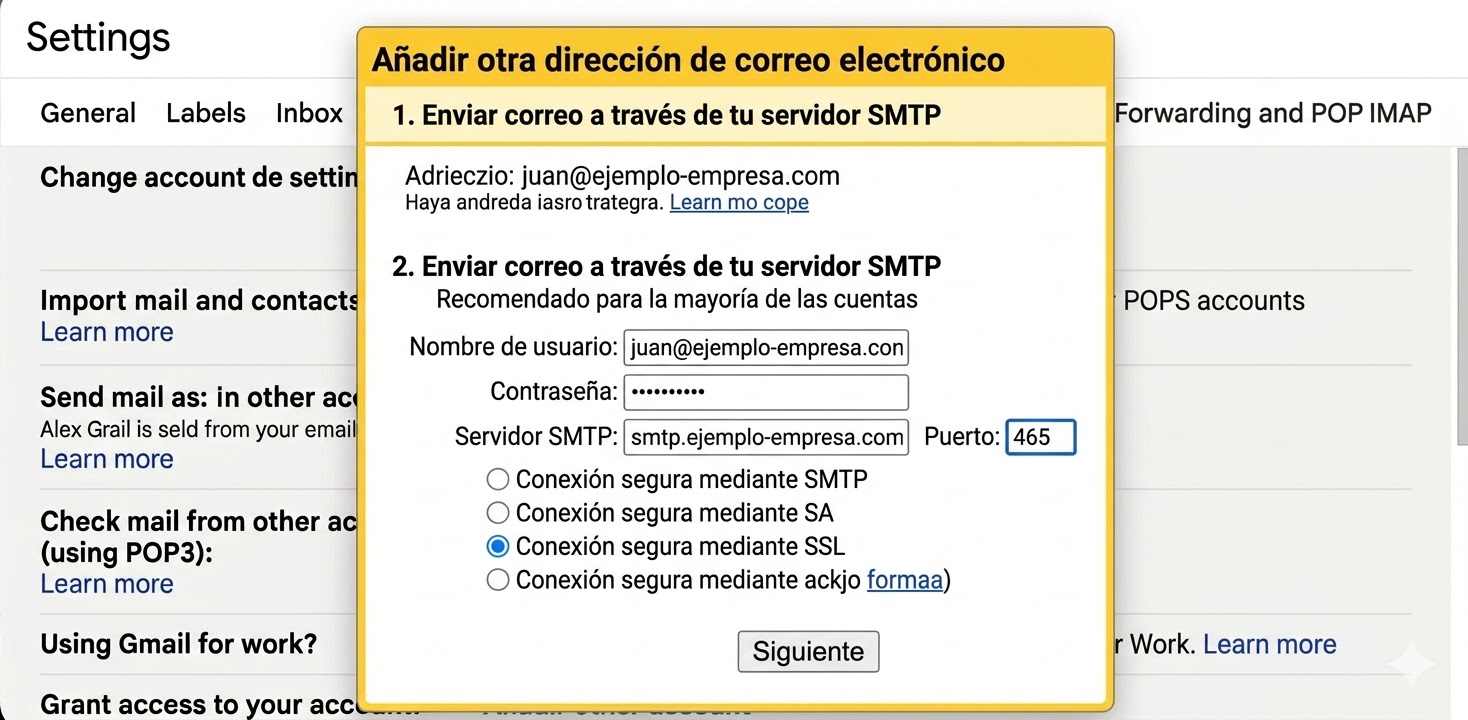
Perquè els teus clients rebin les teves respostes des de la teva adreça professional, configura el servidor SMTP. És vital utilitzar el port 465 (SSL) perquè els teus enviaments portin el segell d’autenticitat del teu propi domini.
Pas 4: Coherència de marca
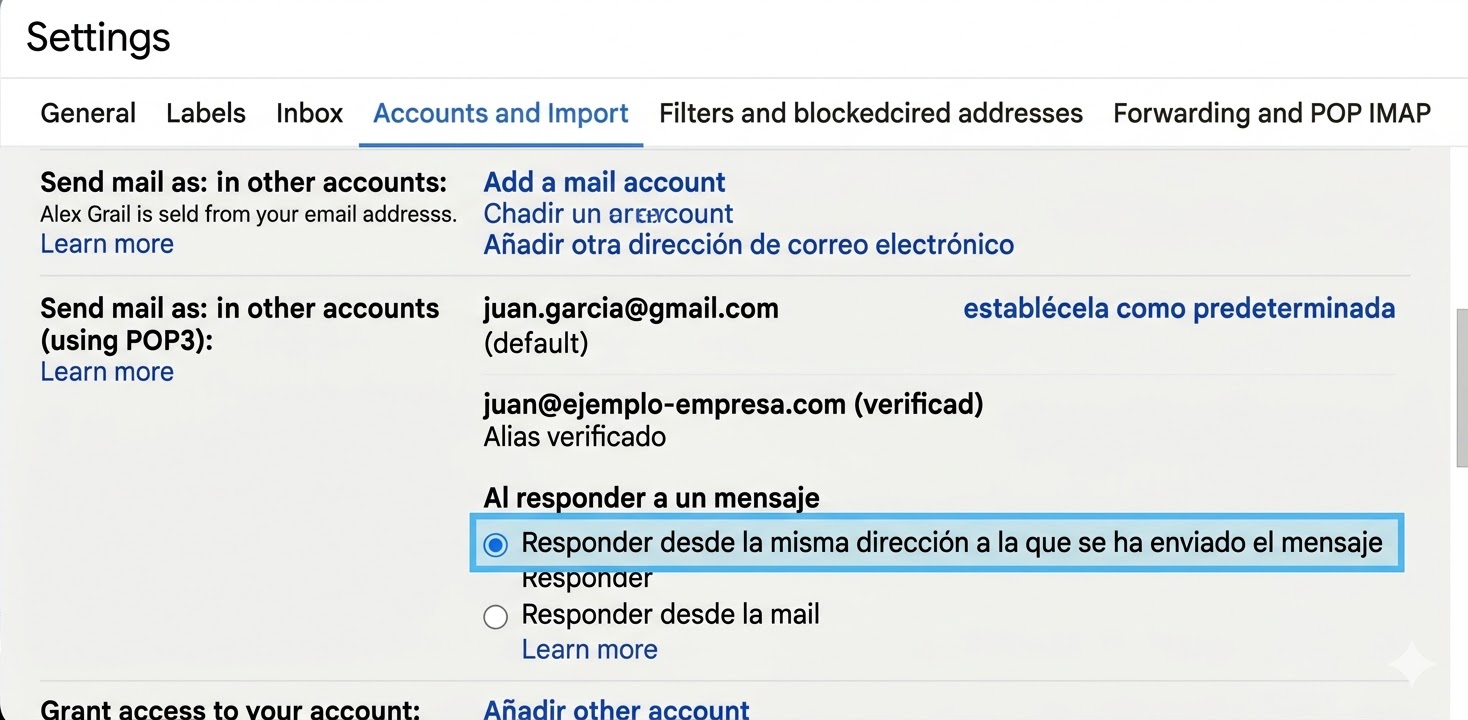
Marca el teu compte corporatiu com a «Predeterminat» i assegura’t de seleccionar «Respon des de la mateixa adreça a la qual s’ha enviat el missatge». Així, evitaràs enviar correus professionals des del teu compte personal per error.
Implicacions Legals i Privacitat (RGPD)
Més enllà del risc tècnic, existeix una responsabilitat legal ineludible. El correu corporatiu conté dades sensibles de clients, proveïdors i empleats. En gestionar aquest flux d’informació a través d’un compte de Gmail gratuït, estàs acceptant un contracte d’ús personal on Google no assumeix les obligacions del Reglament General de Protecció de Dades (RGPD).
En cas d’una bretxa de seguretat o una inspecció, l’empresa és la responsable de no tenir un contracte de tractament de dades (DPA) amb el proveïdor. Com que no hi ha traçabilitat oficial sobre on s’emmagatzemen o qui accedeix a aquestes dades en la versió gratuïta, t’exposes a sancions greus.
Conclusió: Configurar POP3 soluciona el problema dels bloquejos tècnics, però no elimina el risc legal. Per a una seguretat jurídica total, la recomanació professional sempre serà l’ús de Google Workspace o l’accés directe via IMAP als nostres servidors corporatius.
Vols que Microsoft o Google tinguin accés a tots els emails de la teva empresa?
Moltes petites empreses paguen un hosting corporatiu per tenir el seu correu sota control, protegir la informació dels seus clients i mantenir una comunicació professional. Però després trenquen…

Estudi gratuït i diagnòstic remot de bases de dades Microsoft Access
Sol·licita el nostre Estudi Gratuït sota NDA i Diagnòstic Remot del teu Microsoft Access. Pressupost en 2 parts per pantalles i complexitat VBA.

Connectar agents IA a bases de dades de Microsoft Access
Connecta ChatGPT, Gemini o Claude a la teva base de dades Microsoft Access mitjançant el teu propi servidor MCP a mida: estadístiques, informes i automatismes.
Vols parlar amb l'equip darrere d'aquests articles?
A InFoAL portem des del 2001 ajudant empreses i professionals de Girona, Sant Feliu de Guíxols i tota Espanya a evolucionar les seves bases de dades Microsoft Access, infraestructura IT, ciberseguretat, disseny web, posicionament SEO i servidors cloud d'alt rendiment. Explica'ns el teu cas sense compromís i un especialista tècnic del nostre equip t'assessorarà directament.